Doanh nghiệp ngày nay làm việc với đối tác, nhà thầu, chuyên gia bên ngoài và ai cũng cần truy cập một phần dữ liệu. Cuốn Azure AD B2B Succinctly giải thích cách cấp quyền cho "khách" mà không mở toang cửa nhà.
Một công ty thiết kế cần chia sẻ tài liệu dự án với khách hàng, mời một chuyên gia bên ngoài vào nhóm làm việc trực tuyến. Tạo cho mỗi người một tài khoản mới thì quản lý mệt mỏi, mà gửi mật khẩu chung thì rất nguy hiểm. Cuốn External Collaboration with Azure AD B2B Succinctly của Sjoukje Zaal, Giám đốc công nghệ mảng Microsoft tại Capgemini Hà Lan với hơn 20 năm kinh nghiệm, giới thiệu giải pháp cho bài toán này.
Danh tính số là gì?
Trong hệ thống của doanh nghiệp, mỗi người dùng có một danh tính số gồm tên đăng nhập, mật khẩu và quyền hạn. Sách giải thích Azure Active Directory là nền tảng quản lý danh tính của Microsoft trên đám mây: tạo người dùng, phân quyền theo vai trò (RBAC) và cung cấp xác thực nhiều lớp (MFA), tức ngoài mật khẩu còn phải xác nhận thêm, ví dụ bằng điện thoại.
Azure AD B2B (business-to-business) là phần dành cho cộng tác giữa các tổ chức. Theo sách, với B2B, đối tác và khách mời dùng chính tài khoản của họ, nên doanh nghiệp không phải quản lý thêm tài khoản hay mật khẩu, không cần đồng bộ, cũng không phải lo vòng đời tài khoản của người ngoài.
Ai có thể làm khách?
Sách liệt kê các loại tài khoản được hỗ trợ: tài khoản công việc hoặc trường học (Azure AD, Office 365), tài khoản Microsoft cá nhân (Outlook, Hotmail) và cả tài khoản không do Microsoft quản lý như Gmail hay iCloud. Trong danh sách người dùng của công ty, khách được đánh dấu rõ ràng bằng loại "Guest" để phân biệt với nhân viên nội bộ ("Member").
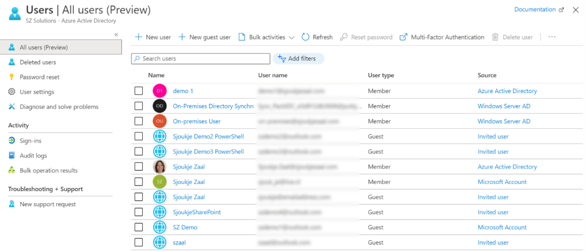
Hình 1. Danh sách người dùng trong Azure AD: cột User type phân biệt Member (nhân viên) và Guest (khách mời)
Lời mời qua thư điện tử
Quy trình bắt đầu khi quản trị viên thêm khách vào hệ thống. Một thư mời được gửi tới hộp thư của khách và khách phải bấm chấp nhận mới vào được.
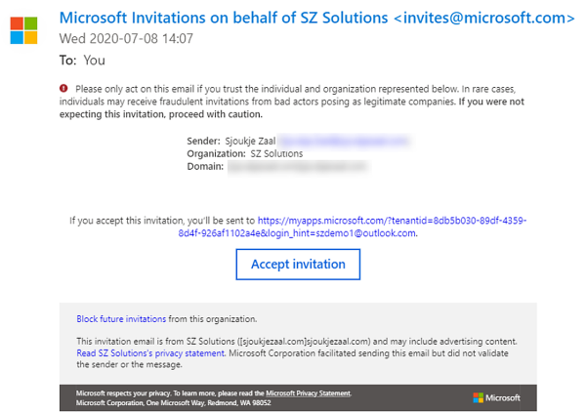
Hình 2. Thư mời khách tham gia, có cảnh báo chỉ chấp nhận khi tin tưởng người gửi và nút Accept invitation
Bạn để ý dòng cảnh báo màu đỏ trên đầu thư: chỉ làm theo thư này nếu bạn tin cá nhân và tổ chức gửi lời mời, vì đôi khi kẻ xấu giả danh công ty hợp pháp để gửi lời mời lừa đảo. Thư còn ghi rõ người gửi, tổ chức, tên miền và có liên kết chặn lời mời trong tương lai. Đây là bài học an toàn thông tin hữu ích cho bất kỳ ai dùng thư điện tử.
Khách cũng phải tuân thủ luật nhà
Sách cho biết B2B áp dụng cho khách đúng các chính sách truy cập có điều kiện (conditional access) như với nhân viên nội bộ, nếu doanh nghiệp có giấy phép phù hợp. Ví dụ: bắt buộc xác thực nhiều lớp, chặn đăng nhập từ một số khu vực hoặc thiết bị. Khách được thêm vào nhóm bảo mật và chỉ thấy những ứng dụng được cấp. Các chương sau hướng dẫn tự động hóa việc thêm khách bằng PowerShell, Graph API và Azure Functions, quản lý quyền theo gói truy cập và cộng tác trong Office 365.
Tên gọi hôm nay
Theo Microsoft Learn, Azure Active Directory đã được đổi tên thành Microsoft Entra ID từ tháng 7 năm 2023 và Azure AD B2B nay thuộc Microsoft Entra External ID với tên External ID B2B collaboration. Các khái niệm khách mời, lời mời và chính sách truy cập trong sách vẫn giữ nguyên.
Nghề nghiệp và kỹ năng
Quản lý danh tính và quyền truy cập là công việc của quản trị viên hệ thống, kỹ sư điện toán đám mây và chuyên viên an toàn thông tin.
Kỹ năng rèn được gồm tư duy "cấp đúng quyền, đúng người, đúng lúc", hiểu xác thực nhiều lớp và cảnh giác với thư mời hay đường link lạ.
Mở cửa có chọn lọc
Cộng tác càng rộng thì bảo mật càng quan trọng. Biết cách mời khách mà vẫn giữ an toàn cho "ngôi nhà số" là kỹ năng thiết thực của người làm hệ thống.
Nguồn tên gọi: New name for Azure Active Directory; Microsoft Entra External ID FAQ (Microsoft Learn).
Trường Cao đẳng Công nghệ thông tin TP.HCM
- Website: itc.edu.vn - Email tuyển sinh: tuyensinh@itc.edu.vn
- Điện thoại: (028) 386 050 03 - Hotline: 093 886 1080 / 097 500 5356
- Địa chỉ: 12 Trịnh Đình Thảo, P. Tân Phú, TP.HCM
ThS. Trương Châu Long - Trưởng bộ môn CNTT & HTTT